• Головна
  • Контакти
Вівторок, 6 Жовтня, 2026
Нема результатів
View All Result
Daily News
  • Головна
  • Новини
  • Київ
  • Україна
  • Світ
  • Бізнес
  • Політика
  • Спорт
  • IT технології
  • Daily Life
  • Головна
  • Новини
  • Київ
  • Україна
  • Світ
  • Бізнес
  • Політика
  • Спорт
  • IT технології
  • Daily Life
Нема результатів
View All Result
Daily News
Нема результатів
View All Result
Головна Новини від партнерів

У ШІ-агенті Muse від Meta перед запуском виявили вразливість і в поспіху усували – ЗМІ

6 Жовтня, 2026 / 12:35
в Новини від партнерів
0 0
A A
У ШІ-агенті Muse від Meta перед запуском виявили вразливість і в поспіху усували – ЗМІ
Share on FacebookShare on Twitter

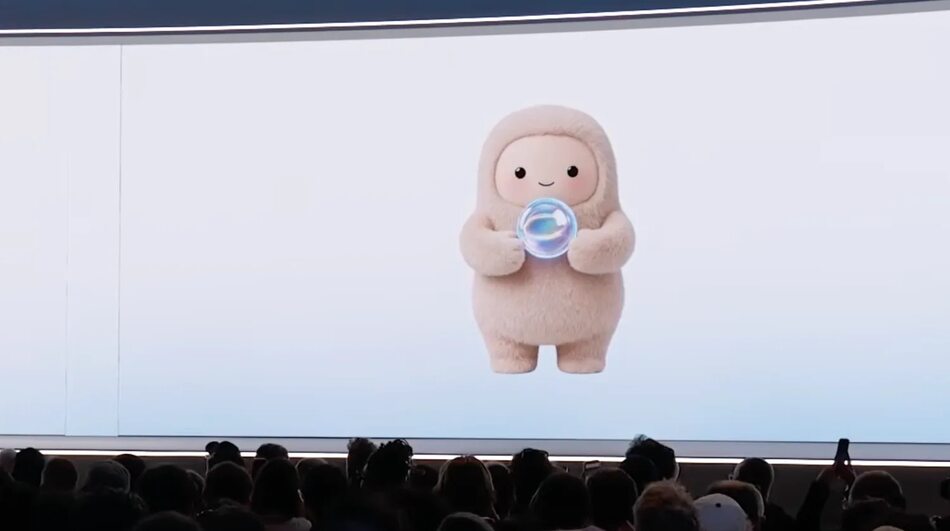
У ШІ-агенті Muse від Meta перед запуском виявили вразливість і в поспіху усували – ЗМІ. Інженери Meta знайшли у Muse вразливості, що могли дозволити втечу з віртуальної машини та доступ до внутрішніх баз даних. Команди безпеки терміново виправляли проблеми до запуску.

За кілька тижнів до запуску персонального ШІ-агента Muse інженери Meta виявили кілька вразливостей у системі безпеки цього вірусного продукту компанії. Щонайменше одна з них могла дозволити зловмисникам вийти за межі призначеного для Muse середовища та отримати доступ до конфіденційних баз даних та сервісів Meta. Про це стало відомо 404 Media, пише УНН.

Проблеми, як повідомляється, були настільки серйозними, що дійшли до Марка Цукерберга, і співробітники працювали понаднормово, щоб їх виправити.

Деталі

Ці конкретні вразливості були виявлені до запуску продукту, але вимагали “шаленої гонки” кількох команд для усунення “раптового сплеску повідомлень про втечу з KVM”, згідно з внутрішнім повідомленням керівників Meta команді з основної інфраструктури, з яким ознайомилася 404 Media.

Для роботи Muse користувач надає ШІ-агенту доступ до різних важливих сервісів та облікових записів, якими він володіє. З боку Meta кожен окремий екземпляр Muse працює на віртуальній машині на основі ядра, яка підключається до власної критично важливої ​​інфраструктури Meta, але має бути ізольованою від неї. “Втеча з KVM” – це коли екземпляр Muse, використовуючи вразливість у системі безпеки, може вийти за межі віртуальної машини та взаємодіяти з системою, на якій вона запущена, або з віртуальними машинами інших користувачів.

Відповідно до джерела Meta, а також внутрішньої документації з безпеки та внутрішніх повідомлень, переглянутих 404 Media, принаймні одна з уразливостей могла дозволити зловмиснику зовні, тобто звичайному користувачеві Muse, отримати доступ до даних у конфіденційних внутрішніх базах даних Meta. Принаймні одна з уразливостей була пов’язана з експлойтом, виявленим у коді віртуальної машини на основі ядра Linux у липні. 

Деякі з уразливостей були виявлені в базовому програмному забезпеченні віртуалізації Linux, яке використовує Meta для Muse. Проблема безпеки була визначена ​​досить серйозною, щоб довести до відома Марка Цукерберга, і кілька різних груп фахівців з безпеки працювали ночами та вихідними напередодні запуску, щоб виправити проблеми. Таке посилення заходів безпеки перед запуском великого продукту не є чимось незвичайним, але примітно з огляду на те, що сторонні дослідники виявили кілька інших проблем безпеки після запуску Muse, а також у ширшому контексті масштабних атак хакерів з боку ШІ-агентів від OpenAI та інших компаній, зазначає видання.

Джерело: УНН.
Попередня новина

Київське метро змінило графік "зеленої" гілки у години пік

Наступна новина

У Києві у спільній з ФБР операції затримали адміна Telegram-каналу – у чому підозрюють

Схожі Новини

У Києві у спільній з ФБР операції затримали адміна Telegram-каналу – у чому підозрюють

У Києві у спільній з ФБР операції затримали адміна Telegram-каналу – у чому підозрюють

6 Жовтня, 2026 / 12:50

У Києві у спільній з ФБР операції затримали адміна Telegram-каналу - у чому підозрюють. СБУ та ФБР затримали киянина, якого...

Київське метро змінило графік "зеленої" гілки у години пік

Київське метро змінило графік "зеленої" гілки у години пік

6 Жовтня, 2026 / 12:20

Київське метро змінило графік "зеленої" гілки у години пік. У години пік поїзди зеленої лінії курсуватимуть за спеціальним графіком через...

Смертельна Ебола в Конго: влада екстрено відкриває нові центри лікування

Завезли з Конго: ще одна країна підтвердила перший випадок Еболи, пацієнт помер

6 Жовтня, 2026 / 12:12

Завезли з Конго: ще одна країна підтвердила перший випадок Еболи, пацієнт помер. У Кенії виявили перший підтверджений випадок Еболи —...

Наступна новина
У Києві у спільній з ФБР операції затримали адміна Telegram-каналу – у чому підозрюють

У Києві у спільній з ФБР операції затримали адміна Telegram-каналу - у чому підозрюють

ГОЛОВНЕ СЬОГОДНІ

  • Сайт АТБ атакували хакери і, ймовірно, викрали дані мільйонів клієнтів, вимагають викуп у криптовалюті

    Сайт АТБ атакували хакери і, ймовірно, викрали дані мільйонів клієнтів, вимагають викуп у криптовалюті

    0 поширити
    Share 0 Tweet 0
  • На ресурсах ніяких персональних даних не зберігається – в АТБ прокоментували хакерську атаку на сайт

    0 поширити
    Share 0 Tweet 0
  • Помічники Трампа провели таємну зустріч щодо Ірану і не тільки – Axios

    0 поширити
    Share 0 Tweet 0

ОСТАННІ НОВИНИ

Новини від партнерів

У ШІ-агенті Muse від Meta перед запуском виявили вразливість і в поспіху усували – ЗМІ

20 хвилин тому
Новини від партнерів

Київське метро змінило графік "зеленої" гілки у години пік

35 хвилин тому
Новини від партнерів

Завезли з Конго: ще одна країна підтвердила перший випадок Еболи, пацієнт помер

42 хвилини тому
Новини від партнерів

Колишнього очільника розвідки Німеччини заарештували за шпигунство – ЗМІ

55 хвилин тому
Новини від партнерів

Біля узбережжя Болгарії дрони атакували два торговельні судна, одне затонуло

56 хвилин тому
Новини від партнерів

російський дрон пошкодив цивільне судно в Чорному морі: є загиблий і постраждалі

1 годину тому
Новини від партнерів

Нового "Бетмена" з Робертом Паттінсоном поставили на паузу – що відомо про прем'єру

1 годину тому
Новини від партнерів

Південна Корея вважає недостатніми вибачення України через розголошення інформації про полонених КНДР

1 годину тому
Показати ще

Ми на Facebook

  • Головна
  • Публікації
  • Контакти
RSS

© 2015 - 2026 Daily.com.ua - щоденні новини України | Підтримка сайту Webdesigner.com.ua

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In
Нема результатів
View All Result
  • Головна
  • Новини
  • Київ
  • Україна
  • Світ
  • Бізнес
  • Політика
  • Спорт
  • IT технології
  • Daily Life

© 2015 - 2026 Daily.com.ua - щоденні новини України | Підтримка сайту Webdesigner.com.ua